Warum ein Penetrationstest zu empfehlen ist
Ein Penetrationstest ist kein Kauf aus Angst. Er ist die Prüfung Ihrer eigenen Konfiguration durch jemanden, der an ihr nicht beteiligt war. Sie bezahlen nicht dafür, dass jemand Fehler in fremden Produkten sucht. Sie bezahlen dafür, dass jemand die Fehler findet, die in Ihrem Haus entstanden sind, bevor es jemand anderes tut. Genau daran sollten Sie den Wert eines Tests messen.
Was ein Penetrationstest ist und was nicht
Ein Penetrationstest ist ein beauftragter, dokumentierter Angriff auf Ihre eigenen Systeme. Am Ende steht ein Bericht, der Schwachstellen benennt, nach Risiko priorisiert und konkrete Maßnahmen empfiehlt. So weit die Definition. Interessanter ist die Abgrenzung, denn im Verkauf werden die Begriffe gern vermischt.
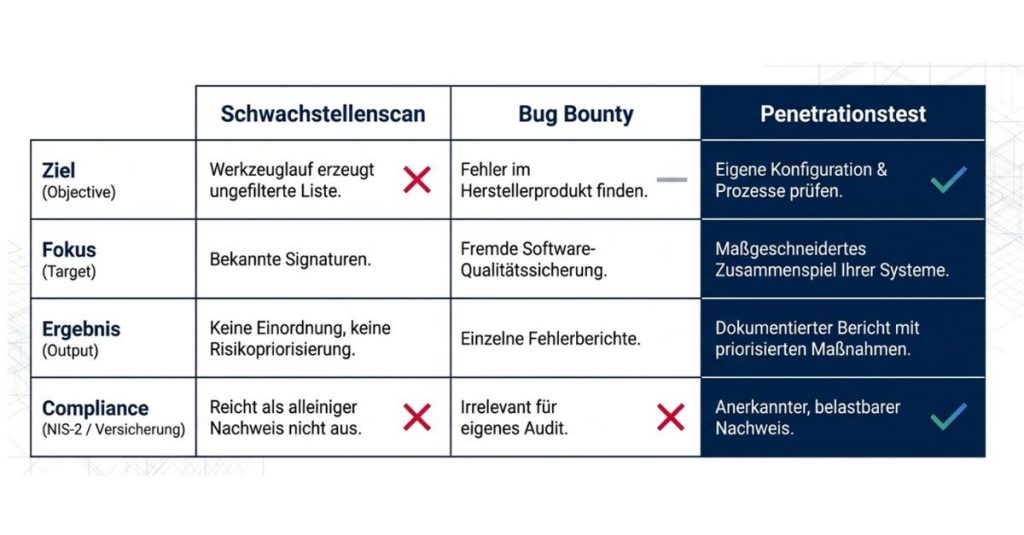
Ein Schwachstellenscan ist ein Werkzeuglauf. Er erzeugt eine Liste, aber keine Einordnung, und er beweist nicht, ob eine Lücke im Zusammenspiel Ihrer Systeme tatsächlich ausnutzbar ist. Bug Bounty und Vulnerability Research suchen Fehler in Produkten, also beim Hersteller. Das ist ehrenwerte Arbeit, nur bezahlen Sie als Mittelständler nicht dafür, dass jemand für einen Softwarekonzern die Qualitätssicherung nachholt. Der Penetrationstest prüft Ihre Konfiguration, Ihre Prozesse und Ihre Übergänge zwischen Systemen. Dort entstehen die Lücken, die Angreifer im Mittelstand tatsächlich nutzen.
Welche Arten von Penetrationstests es gibt
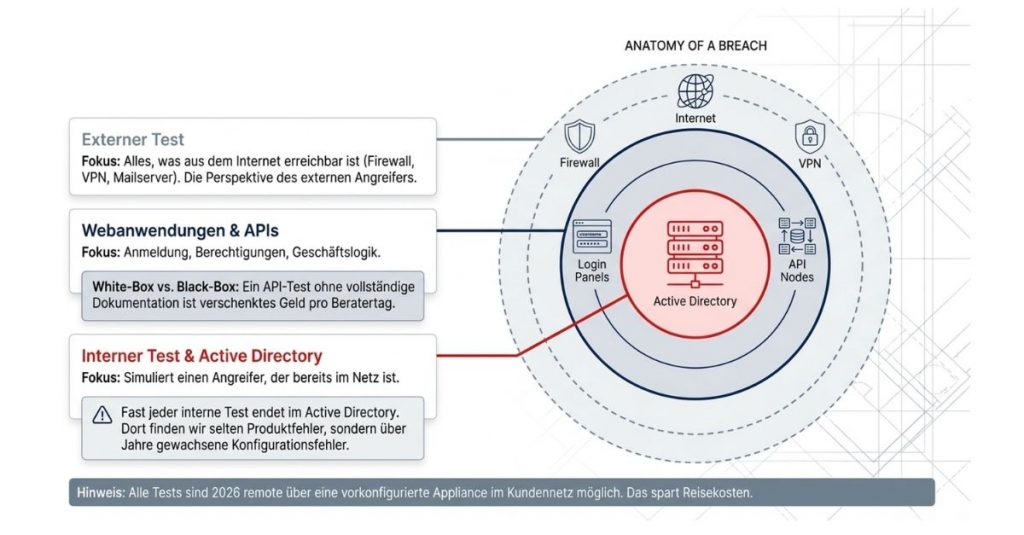
Der externe Test nimmt die Perspektive eines Angreifers aus dem Internet ein. Geprüft wird alles, was von außen erreichbar ist, von der Firewall über VPN-Zugänge bis zum Mailserver.
Der interne Test simuliert einen Angreifer, der bereits im Netz ist, etwa über ein kompromittiertes Notebook oder einen unzufriedenen Mitarbeiter. In der Praxis endet fast jeder interne Test an derselben Stelle, im Active Directory. Was wir dort finden, sind selten Produktfehler. Es sind Konfigurationsfehler, die über Jahre gewachsen sind.
Der Test von Webanwendungen und APIs prüft Anmeldung, Berechtigungen und Geschäftslogik. Bei APIs arbeiten wir grundsätzlich mit vollständiger Dokumentation. Warum ein Black-Box-Test dort verschenktes Geld ist, steht im Beitrag Black-Box-Penetrationstests von Webservice-APIs sind eine dumme Idee.
Der KMU-Pentest ist ein bewusst reduzierter Scope für kleinere Unternehmen. Wer unter 50 Mitarbeiter hat und noch nie geprüft wurde, startet oft besser eine Stufe darunter, mit einem Cyber-Risiko-Check nach DIN SPEC 27076. Die Einordnung der Prüfformate liefert der Beitrag Cyber-Risiko-Check, Cyber-Sicherheits-Check oder Penetrationstest.
Die meisten dieser Tests lassen sich heute remote durchführen, mit einer vorkonfigurierten Appliance im Netz des Kunden. Das spart Reisekosten und beschleunigt die Terminfindung, Details im Beitrag Warum Remote-Pentests die Zukunft sind.
Die Lage 2026 in vier Zahlen
Das Bundesamt für Sicherheit in der Informationstechnik registrierte im aktuellen Berichtszeitraum im Schnitt 119 neue Sicherheitslücken pro Tag, ein Anstieg von 24 Prozent gegenüber dem Vorjahr. Das BKA dokumentierte im selben Zeitraum 950 Ransomware-Angriffe in Deutschland, 80 Prozent der Betroffenen waren kleine und mittlere Unternehmen. So steht es im BSI-Lagebericht 2025.
Der Branchenverband Bitkom beziffert den Schaden durch Cyberangriffe auf die deutsche Wirtschaft in seiner Erhebung von 2025 auf 202,4 Milliarden Euro binnen zwölf Monaten, 87 Prozent der Unternehmen waren von Datendiebstahl, Sabotage oder Spionage betroffen. Und der IBM Cost of a Data Breach Report 2025 nennt für ein einzelnes Datenleck in Deutschland durchschnittliche Kosten von 3,87 Millionen Euro, bei einer mittleren Dauer von 170 Tagen, bis ein Vorfall erkannt und eingedämmt ist.
Keine dieser Zahlen beweist, dass ausgerechnet Ihr Unternehmen angegriffen wird. Sie beweisen etwas anderes. Die verbreitete Annahme, man sei zu klein, um ein Ziel zu sein, ist statistisch widerlegt. Vier von fünf Ransomware-Opfern in Deutschland sind Mittelständler.
Dazu kommt eine neue Entwicklung auf der Angreiferseite. 2025 stand erstmals ein autonomer KI-Agent auf Platz 1 einer großen Bug-Bounty-Plattform, mit über 1.000 eingereichten Schwachstellenberichten. KI macht Angriffe nicht klüger, aber schneller und billiger. Aus einer Eisen-Axt wird eine Stahl-Axt. Wer seine Angriffsfläche nicht kennt, bekommt sie jetzt schneller vorgeführt als noch vor zwei Jahren.
Warum der Test zur Pflichtaufgabe wird
Seit Dezember 2025 ist das NIS-2-Umsetzungsgesetz in Kraft. Rund 29.500 Unternehmen in Deutschland müssen seitdem Risikomanagementmaßnahmen nach § 30 BSIG nachweisen, und die Geschäftsleitung haftet für die Umsetzung persönlich. Regelmäßige Sicherheitsprüfungen sind Teil dieses Pflichtenkatalogs. Auch wer nicht unter NIS2 fällt, kommt am Thema kaum vorbei, denn Cyberversicherer fragen im Antragsprozess längst nach Prüfungen und Nachweisen. Was deren Fragebögen mit einem unfreiwilligen Audit gemein haben, zeigt der Beitrag Cyberversicherungen als Treiber für Informationssicherheit.
Ein Wort zur Ehrlichkeit. Ein Scan-Abo erfüllt diese Pflichten nicht. Es erzeugt einen Bericht, aber keine Einordnung, keine Priorisierung und keine Dokumentation, die einem Auditor standhält. Wer die Pflicht ernst nimmt, braucht beides, eine regelmäßige technische Prüfung und jemanden, der die Ergebnisse bewertet und nachhält.
Was ein Penetrationstest nicht leistet
Ein Test ist eine Momentaufnahme. Er schützt nicht dauerhaft, und er ersetzt keine Sicherheitsorganisation. Ein Bericht, dessen Maßnahmen niemand umsetzt, ist bedrucktes Papier. Deshalb gehört zu jedem Test eine Nacharbeit mit klaren Verantwortlichkeiten und ein Nachtest der kritischen Punkte. Wer Ihnen einen Pentest als Vollkaskoschutz verkauft, verkauft Ihnen ein Missverständnis.
Wie oft geprüft werden sollte
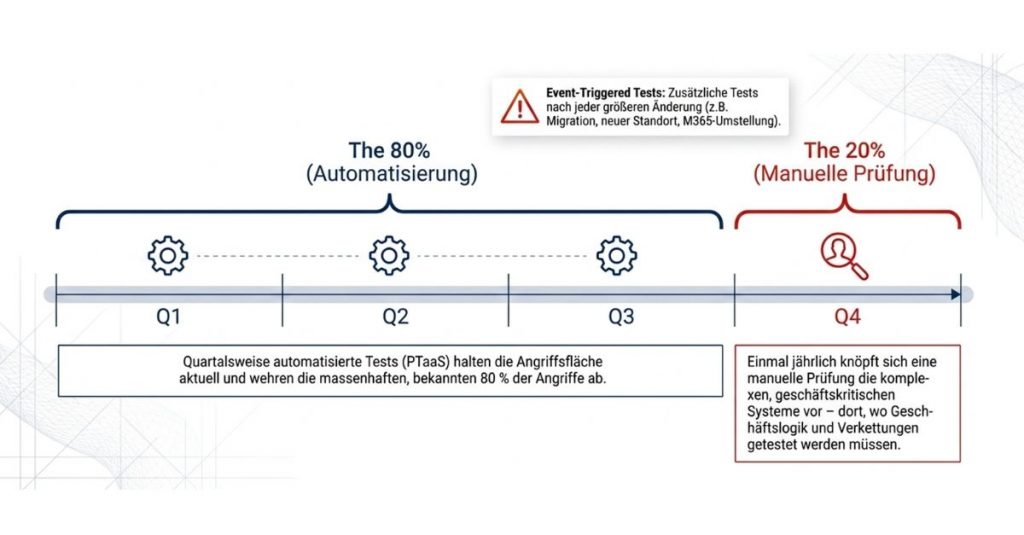
Für den Mittelstand hat sich ein Hybridmodell bewährt. Quartalsweise automatisierte Tests halten die Fläche aktuell, eine halbjährliche oder jährliche manuelle Prüfung nimmt sich die geschäftskritischen Systeme vor. Automatisierung skaliert die bekannten 80 Prozent der Angriffe, die restlichen 20 Prozent sind meistens die geschäftskritischen. Die Abwägung im Detail steht im Beitrag Automatisierte Penetrationstests. Zusätzlich gehört ein Test nach jeder größeren Änderung auf den Plan, etwa nach einer Migration, einem neuen Standort oder einer M365-Umstellung.
Woran Sie einen guten Anbieter erkennen
Ein guter Anbieter grenzt den Scope sauber ab, verbindet Preise mit Umfang und Ergebnis statt mit Personentagen allein und liefert einen Bericht, mit dem eine Geschäftsführung entscheiden kann. Wer Ihnen dagegen einen API-Test ohne Dokumentation als besonders realistisch verkauft, dem stellen Sie am besten die Frage, wessen Zeit er Ihnen da berechnet. Die vollständigen Kriterien stehen in der Checkliste für die Anbieterauswahl.
Unsere Empfehlung
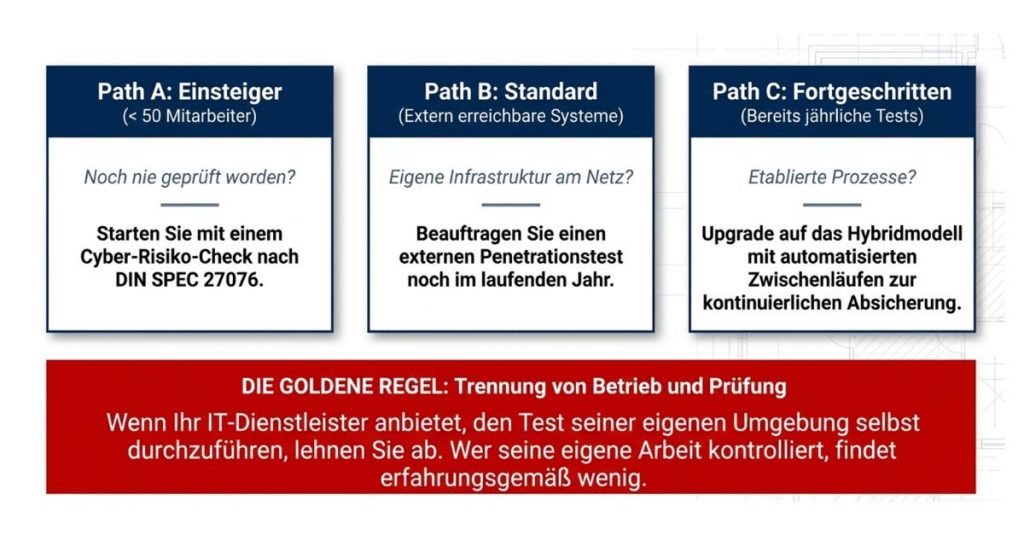
Wenn Sie unter 50 Mitarbeiter haben und noch nie geprüft wurden, starten Sie mit einem Cyber-Risiko-Check nach DIN SPEC 27076 und entscheiden danach über einen Test. Wenn Sie extern erreichbare Systeme betreiben, beauftragen Sie einen externen Penetrationstest noch in diesem Jahr. Wenn Sie bereits jährlich manuell testen, prüfen Sie das Hybridmodell mit automatisierten Zwischenläufen. Und wenn Ihr IT-Dienstleister anbietet, den Test seiner eigenen Umgebung gleich selbst durchzuführen, trennen Sie Betrieb und Prüfung. Wer seine eigene Arbeit kontrolliert, findet erfahrungsgemäß wenig.
Weiterführende NESEC-Beiträge
Effektives Risikomanagement durch Penetrationstests, der Test im Risikomanagementnicht verfügt, sollte sich an externe Spezialisten wenden. Der Vorteil von externen Dienstleistern besteht darin, dass sie eine unvoreingenommene Sicht auf die IT-Umgebung des Kunden haben.
Cyber-Risiko-Check, Cyber-Sicherheits-Check oder Penetrationstest, welches Prüfformat wofür genügt
Checkliste, so finden Unternehmen den richtigen Pentest-Anbieter, die neun Auswahlkriterien
Automatisierte Penetrationstests, KI, PTaaS und das Hybridmodell
Black-Box-API-Pentests sind eine dumme Idee, warum White-Box mehr Sicherheit pro Beratertag liefert
Warum Remote-Pentests die Zukunft sind, Ablauf und Appliance
Doch wie findet man den richtigen Anbieter? Bei der Auswahl sollten die folgenden Kriterien verwendet werden.
Eine Checkliste und Fragebogen zum Thema „Auswahl des richtigen Pentest-Anbieter“ finden Sie hier.