IT-Sicherheits-Trends als Radar. Handeln, vorbereiten, ignorieren
IT-Sicherheits-Trends als Radar. Handeln, vorbereiten, ignorieren
Trendlisten haben ein Problem. Sie zählen auf, was Hersteller gerade verkaufen wollen, und veralten am Tag der Veröffentlichung. Deshalb führen wir hier keine Liste mehr, sondern ein Radar mit drei Ringen. Was jetzt zu tun ist, weil ein Gesetz oder eine belegte Zahl es verlangt. Was vorzubereiten ist, weil eine Frist näher rückt. Und was Sie getrost beobachten können, ohne Geld auszugeben. Ein Thema kommt nur dann auf dieses Radar, wenn es eine Frist, einen Paragrafen oder eine belastbare Zahl mitbringt. Meinungen von Messeständen zählen nicht.
Zu jedem Eintrag steht, was die Branche behauptet, wie die Lage wirklich ist und wo bei uns die Tiefe dazu steht. Das Radar wird quartalsweise aktualisiert, Einträge wandern zwischen den Ringen, und jede Bewegung wird am Fuß dokumentiert.
Ring 1. Jetzt handeln
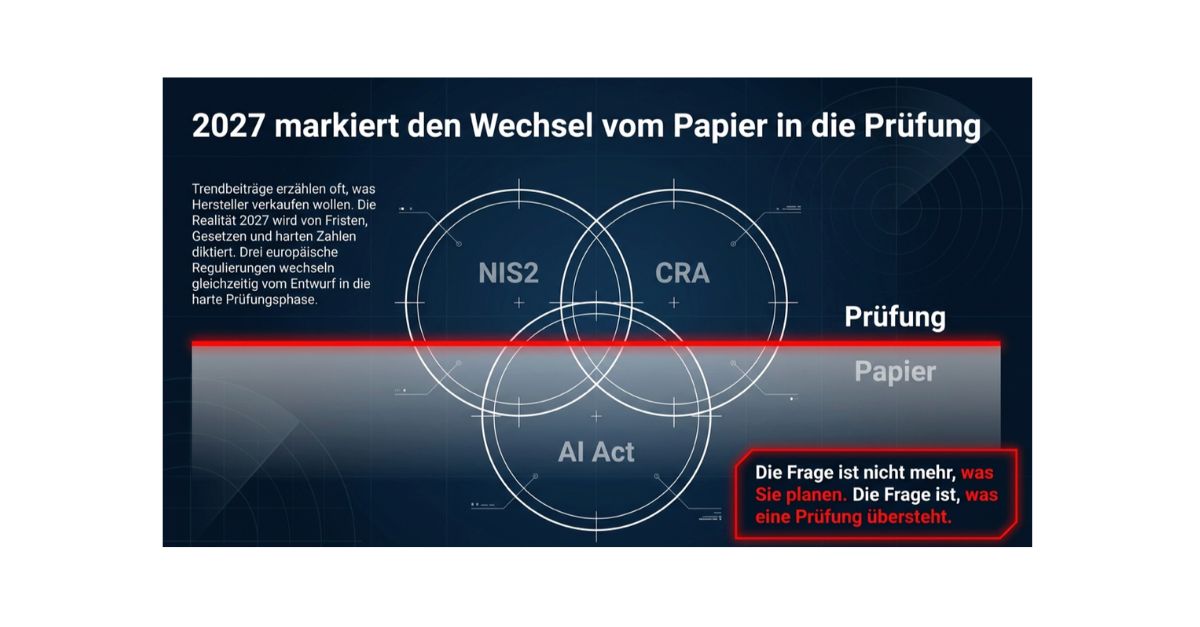
NIS2 ist keine Ankündigung mehr, sondern eine Prüfung
Die Branche sagt. Die Umsetzung stockt doch ohnehin, da passiert noch lange nichts.
Die Lage ist. Das Gesetz gilt seit Dezember 2025, die Registrierungsfrist ist im März abgelaufen, und seit dem 1. Oktober 2026 müssen Maßnahmen nach § 30 BSIG auf Verlangen belegt werden. Über 18.000 von rund 29.500 betroffenen Unternehmen sind nicht registriert, das BSI prüft aktiv, die Geschäftsleitung haftet persönlich. Die Tiefe dazu. NIS2 in Deutschland, die Anforderungen seit dem Umsetzungsgesetz und der ISB-Bericht als Berichtsweg zur haftenden Geschäftsführung.
Zugangsdaten sind das Einfallstor, nicht die Zero-Days
Die Branche sagt. Angreifer hacken sich mit immer raffinierteren Exploits durch Firewalls.
Die Lage ist. Rund vier von fünf Ransomware-Angriffen beginnen mit gestohlenen oder gekauften Zugangsdaten. Infostealer haben allein 2025 rund 1,8 Milliarden Zugänge abgegriffen. Die wirksamste Einzelmaßnahme des Jahres ist deshalb unspektakulär, Mehrfaktor-Authentifizierung überall, wo von außen zugegriffen wird, und ein Prozess, der verwaiste Konten binnen eines Tages schließt. Die Tiefe dazu. 5 Erkenntnisse aus Ransomware-Attacken.
Der Jahres-Pentest reicht nicht mehr
Die Branche sagt. Einmal im Jahr testen genügt, mehr Budget ist nicht drin.
Die Lage ist. Das BSI registrierte zuletzt im Schnitt 119 neue Sicherheitslücken pro Tag, ein Viertel mehr als im Vorjahr. Zwischen zwei Jahrestests liegen damit über 40.000 neue Lücken. Die Antwort ist kein größeres Budget, sondern eine andere Verteilung, quartalsweise automatisierte Tests für die Fläche, die manuelle Prüfung für die kritischen Systeme. Die Tiefe dazu. Automatisierte Penetrationstests und das Hybridmodell und welches Prüfformat wofür genügt.
Der Anruf ist ein Angriffsvektor
Die Branche sagt. Unsere Mitarbeiter erkennen Phishing inzwischen zuverlässig.
Die Lage ist. Die Mail mit Rechtschreibfehlern ist Geschichte, Sprachmodelle schreiben fehlerfrei im Ton des Absenders, und geklonte Stimmen führen Telefonate. Deepfake-Betrugsversuche haben sich binnen drei Jahren vervielfacht. Die Abwehr ist ein Prozess, keine Software. Zahlungsänderungen werden über einen zweiten, bekannten Kanal rückbestätigt, ohne Ausnahme. Die Tiefe dazu. Social Engineering begegnen.
Ring 2. Vorbereiten, die Fristen laufen
Der Cyber Resilience Act beendet die folgenlose Software
Die Branche sagt. Noch ein EU-Gesetz, das verschoben wird.
Die Lage ist. Die Meldepflicht für ausgenutzte Schwachstellen gilt seit September 2026, ab dem 11. Dezember 2027 dürfen Produkte mit digitalen Elementen ohne CE-Kennzeichnung für Cybersicherheit nicht mehr verkauft werden. Wer Produkte mit Software herstellt und ohne Vorarbeiten startet, braucht realistisch 14 bis 20 Monate. Die Rechnung kann jeder selbst aufmachen. Für alle anderen gilt, ab 2028 können Sie im Einkauf CRA-Konformität verlangen, und Sie sollten es tun. Die Tiefe dazu. die Lieferketten-Pflicht aus NIS2 als Vorgeschmack.
Der AI Act kommt in die Hochrisiko-Phase
Die Branche sagt. Die Verschiebung auf Ende 2027 ist eine Entwarnung.
Die Lage ist. Die Pflichten für Hochrisiko-KI greifen am 2. Dezember 2027, und die Kompetenzpflicht aus Artikel 4 gilt bereits seit 2025. Wer KI im Personalwesen, in der Zutrittskontrolle oder in kritischen Prozessen einsetzt, braucht die Gnadenfrist vollständig. Die Bußgelder reichen bis 35 Millionen Euro oder sieben Prozent des Umsatzes. Die Tiefe dazu. KI-Governance und KI-Risikomanagement und wann ein KI-Managementsystem nach ISO 42001 nötig wird.
Post-Quanten-Kryptografie wird zur Inventuraufgabe
Die Branche sagt. Bis Quantencomputer kommen, vergehen noch Jahrzehnte.
Die Lage ist. Das BSI hat im Februar 2026 das Ende von RSA und elliptischen Kurven eingeleitet, der europäische Fahrplan verlangt die Umstellung besonders schützenswerter Systeme bis Ende 2030. Eine Migration dauert Jahre, deshalb gehört 2027 die Inventur auf den Plan. Welche Systeme nutzen welche Verschlüsselung, welche Daten müssen in zehn Jahren noch vertraulich sein, welche Hersteller haben einen Fahrplan. Das ist Methodenarbeit, keine Produktfrage. Die Tiefe dazu. die Risikoanalyse als Methodengerüst.
Die Produktion rückt in den Prüfbereich
Die Branche sagt. OT-Sicherheit ist ein Thema für Konzerne mit eigener Leitwarte.
Die Lage ist. Produktionsanlagen laufen 10 bis 20 Jahre, eine Stunde Stillstand kostet fünf- bis sechsstellig, und NIS2 holt mit den Sektoren Produktion und Chemie genau diese Umgebungen in die Pflicht. Der Einstieg ist kein Pentest, sondern ein Security Risk Assessment, das fragt, welche Risiken insgesamt bestehen, ohne die Anlage zu gefährden. Die Tiefe dazu. der ISB beim Security Risk Assessment nach IEC 62443.
Ring 3. Beobachten und kein Geld ausgeben
Quanten-Panikkäufe
Die Branche sagt. Kaufen Sie jetzt quantensichere Appliances, bevor es zu spät ist.
Die Lage ist. Der Quantencomputer, der Ihre Verschlüsselung bricht, existiert nicht, und die Inventur aus Ring 2 kostet wenige Beratertage statt sechsstelliger Hardware-Budgets. Wer Ihnen 2026 Quanten-Hardware für den Mittelstand verkauft, verkauft Angst. Die Tiefe dazu. Kritik an Kennzahlen und Sicherheitsversprechen.
KI-Security als eigene Produktkategorie
Die Branche sagt. Sie brauchen jetzt ein KI-Sicherheitsprodukt, sonst verlieren Sie den Anschluss.
Die Lage ist. KI ist eine Komponente in bestehenden Werkzeugen, kein neues Werkzeug. Aus einer Eisen-Axt wird eine Stahl-Axt, auf beiden Seiten. Die Frage an jeden Anbieter bleibt dieselbe, was davon war nicht schon vorher Scanner, Filter und Regelwerk. Die Tiefe dazu. der Einsatz von KI in der Cybersicherheit, nüchtern.
Das eigene Security Operations Center
Die Branche sagt. Ohne 24/7-SOC sind Sie nicht verteidigungsfähig.
Die Lage ist. Ein eigenes SOC ist für die meisten Mittelständler nicht bezahlbar, und bevor die Grundlagen stehen, ist es auch nicht nötig. Der pragmatische Weg ist Automatisierung mit wenigen Werkzeugen, der Scanner, der ab definierter Kritikalität automatisch Tickets erzeugt, schlägt das Dashboard, das niemand liest. Die Tiefe dazu. ISB, SIEM, SOAR und SOC im Zusammenspiel.
Grüne Dashboards
Die Branche sagt. Unsere Kennzahlen zeigen, dass wir sicher aufgestellt sind.
Die Lage ist. Über 90 Prozent der Unternehmen halten ihre Sicherheitslage für gut, jedes siebte wurde erfolgreich angegriffen. Eine dieser Zahlen lügt. Kennzahlen ohne Geschäftsbezug messen Aktivität, nicht Schutzwirkung. Die Patch-Anzahl sieht im Bericht gut aus und sagt nichts. Die Tiefe dazu. Kritik an KPIs in der Informationssicherheit und das Gegenstück, Kennzahlen mit Nutzen.
Unsere Empfehlung
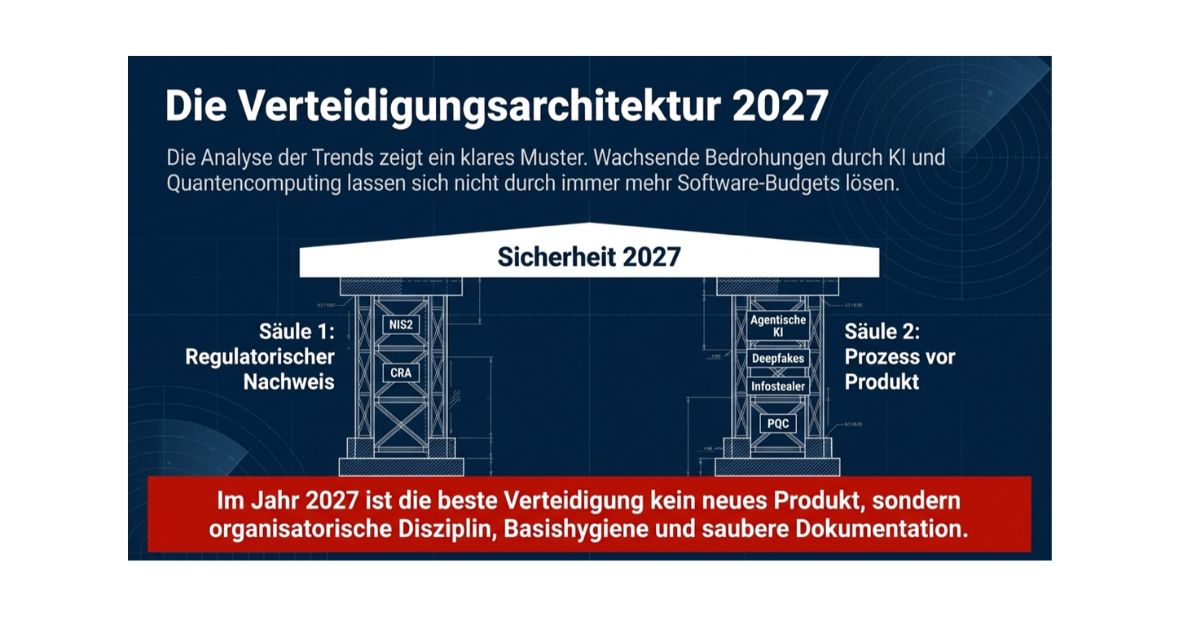
Arbeiten Sie die vier Einträge aus Ring 1 ab, bevor Sie über irgendetwas anderes nachdenken, alle vier zusammen sind günstiger als ein einziger erfolgreicher Angriff. Setzen Sie für Ring 2 Verantwortliche und Termine, die Fristen sind bekannt und verhandeln nicht. Und wenn Ihnen jemand etwas aus Ring 3 verkaufen will, fragen Sie ihn, welche Frist, welcher Paragraf oder welche Zahl dahintersteht. An dieser Frage scheitern erstaunlich viele Angebote.
Weiterführende NESEC-Beiträge
- Technische Anforderungen der NIS2, was nachzuweisen ist
- Automatisierte Penetrationstests, KI auf Angreifer- und Prüferseite
- KI-Governance und KI-Risikomanagement, Rollen und AI-Act-Pflichten
- Social Engineering begegnen, Prozesse gegen Deepfake-Betrug
- ISB-Aufgaben und Verantwortlichkeiten, wer das alles steuert
- 5 Erkenntnisse aus Ransomware-Attacken, der Zugangsdaten-Befund im Detail