Cyber-Risiko-Check, Cyber-Sicherheits-Check oder Penetrationstest?
Die Kurzantwort. Der Cyber-Risiko-Check nach DIN SPEC 27076 ist eine geführte Bestandsaufnahme von zwei bis drei Stunden für Unternehmen bis etwa 50 Mitarbeiter. Der Cyber-Sicherheits-Check nach ISACA-Leitfaden ist eine Risikoanalyse auf Dokumenten- und Konfigurationsebene und dauert ein bis zwei Tage. Der Penetrationstest ist ein beauftragter, realer Angriff auf die eigenen Systeme und beginnt bei einer Woche. Die drei Formate ersetzen einander nicht, sie bauen aufeinander auf.
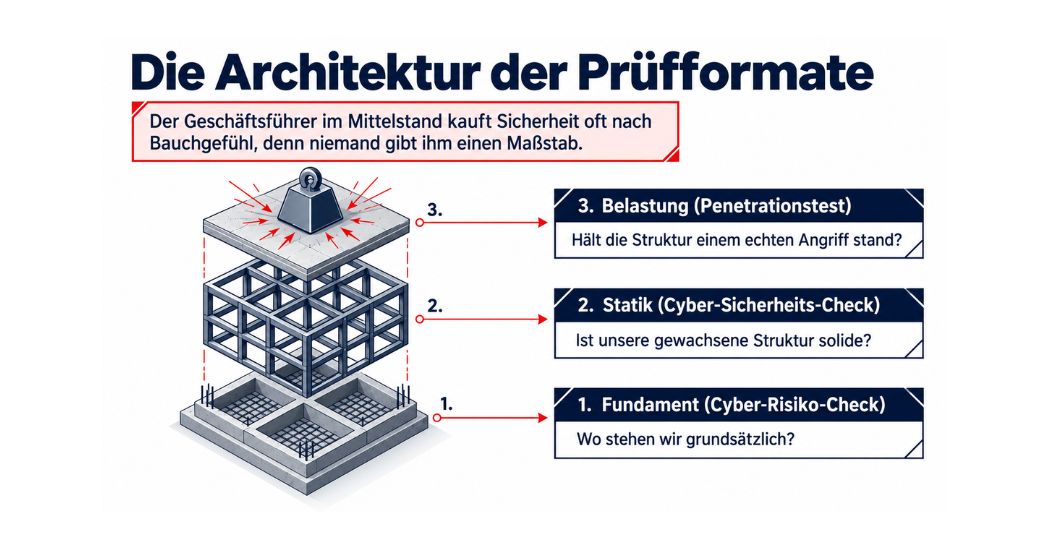
Und jetzt die ehrliche Einordnung dazu. Der Geschäftsführer im Mittelstand kauft Sicherheit nach Bauchgefühl, denn niemand gibt ihm einen Maßstab. Genau dafür ist dieser Beitrag da. Er erklärt die drei Prüfformate so, dass Sie das passende einkaufen können und nicht das teuerste.
Die drei Formate im Überblick
Der Cyber-Risiko-Check, der geförderte Einstieg
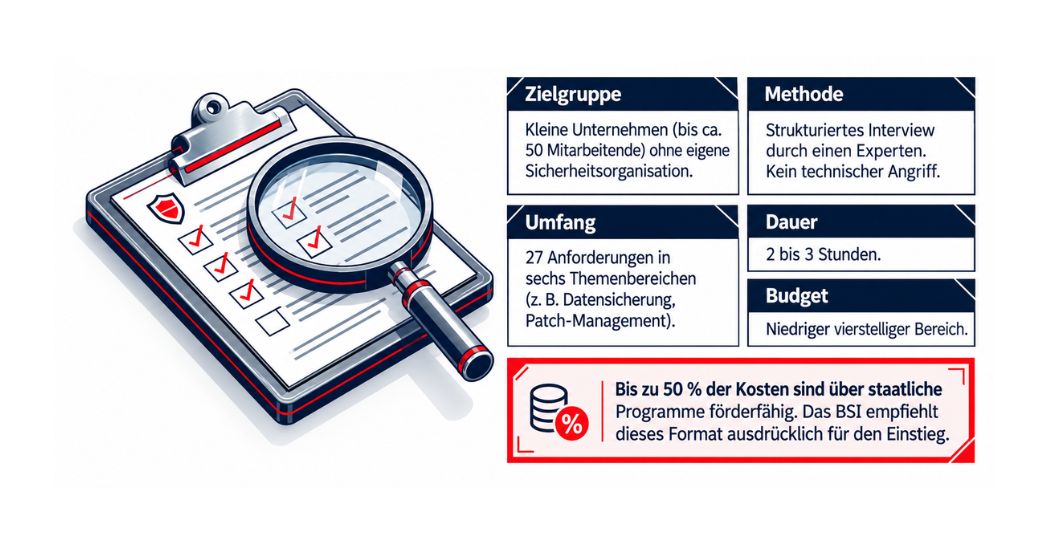
Ein strukturiertes Interview nach DIN SPEC 27076, 27 Anforderungen in sechs Themenbereichen, von der Datensicherung bis zum Patch-Management. Nach zwei bis drei Stunden wissen Sie, wo Ihr Unternehmen gegenüber dem Grundniveau steht, und bekommen einen Bericht mit konkreten Handlungsempfehlungen. Das BSI empfiehlt dieses Format für kleine Unternehmen, Förderprogramme übernehmen bis zu 50 Prozent der Kosten. Es wird nichts angegriffen und nichts technisch geprüft, es wird systematisch gefragt. Das klingt banal und ist es nicht, die meisten Lücken in kleinen Unternehmen findet man durch die richtigen Fragen.
Der Cyber-Sicherheits-Check, die Standortbestimmung
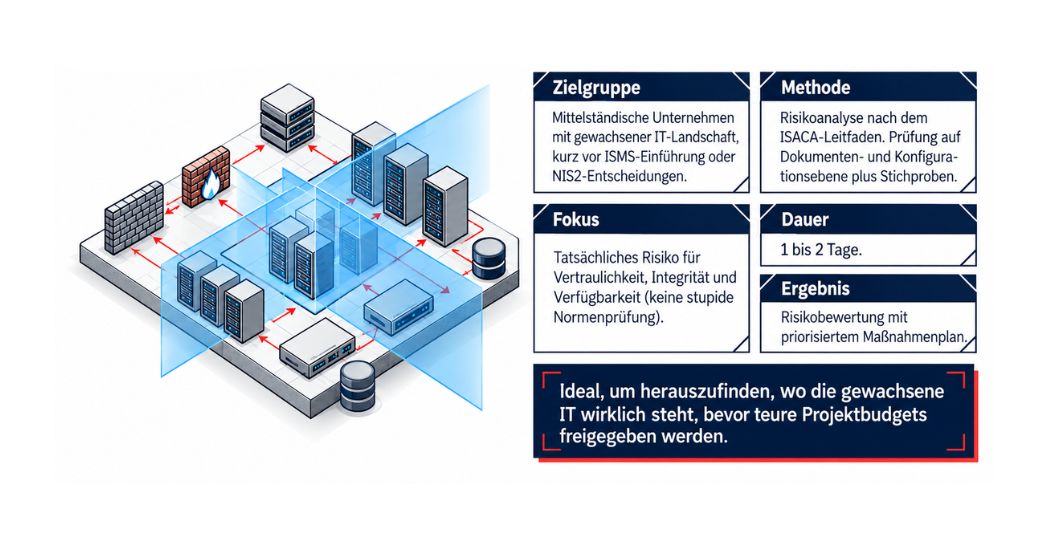
Eine Risikoanalyse nach dem ISACA-Leitfaden, durchgeführt auf Grundlage Ihrer Dokumente, Konzepte und Konfigurationen, ergänzt um Stichproben. Geprüft wird nicht gegen eine Norm wie ISO 27001, sondern auf das tatsächliche Risiko für Vertraulichkeit, Integrität und Verfügbarkeit. Nach ein bis zwei Tagen liegt eine Risikobewertung mit priorisiertem Maßnahmenplan vor. Das richtige Format für gewachsene IT-Landschaften, die wissen wollen, wo sie wirklich stehen, etwa vor einem ISMS-Projekt oder als NIS2-Standortbestimmung.
Der Penetrationstest, der Beweis
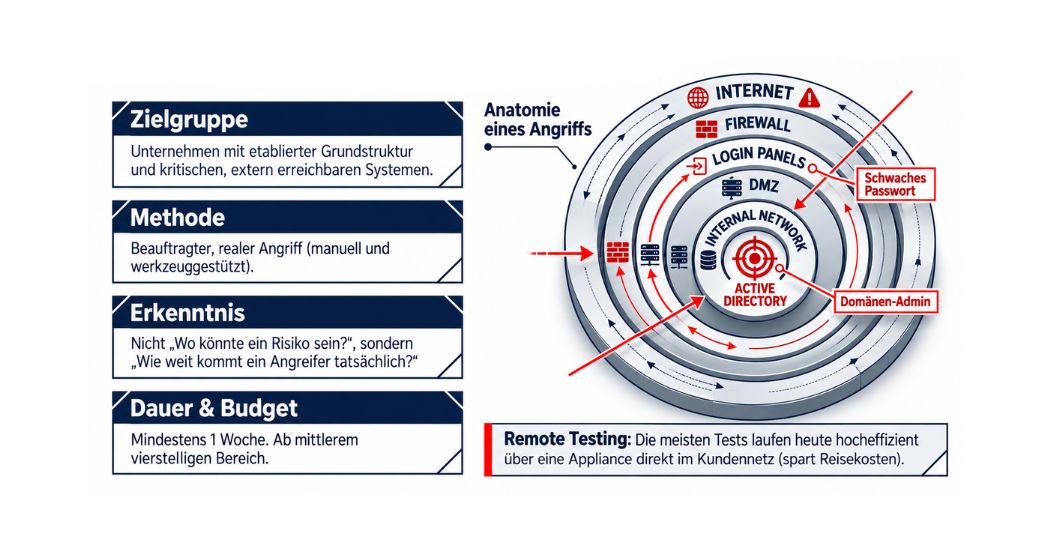
Ein beauftragter Angriff auf Ihre Systeme, manuell und werkzeuggestützt, von außen, von innen oder auf eine konkrete Anwendung. Der Penetrationstest beantwortet die Frage, die die beiden anderen Formate offenlassen. Nicht, wo könnte ein Risiko sein, sondern was ist tatsächlich ausnutzbar und wie weit kommt ein Angreifer. Das Ergebnis ist ein priorisierter Bericht mit nachgewiesenen Schwachstellen und konkreten Maßnahmen. Die meisten Tests laufen heute remote über eine Appliance im Netz des Kunden. Dauer und Preis hängen am Scope, unter einer Woche ist selten etwas Seriöses zu haben. Und bei Webservice-APIs gilt eine eigene Regel, dort testen wir grundsätzlich White Box.
Der direkte Vergleich
Diese Tabelle ist die Kaufhilfe. Die Budgetrahmen sind bewusst Korridore, keine Preisliste, der konkrete Preis hängt immer am Scope.
| Cyber-Risiko-Check | Cyber-Sicherheits-Check | Penetrationstest | |
| Ziel | Bestandsaufnahme des Grundniveaus | Tatsächliches Risiko bewerten | Ausnutzbarkeit beweisen |
| Methode | Strukturiertes Interview, 27 Anforderungen | Dokumenten- und Konfigurationsanalyse mit Stichproben | Realer Angriff, manuell und werkzeuggestützt |
| Grundlage | DIN SPEC 27076, BSI-empfohlen | ISACA-Leitfaden Cyber-Sicherheits-Check | Anerkannte Methodik, u. a. OWASP, BSI-Praxisleitfaden |
| Dauer | 2 bis 3 Stunden | 1 bis 2 Tage | ab 1 Woche, je nach Scope |
| Budgetrahmen | niedriger vierstelliger Bereich, bis 50 % förderfähig | mittlerer vierstelliger Bereich | ab mittlerem vierstelligen Bereich, nach Scope auch fünfstellig |
| Ergebnis | Bericht mit Handlungsempfehlungen | Risikobewertung mit priorisiertem Maßnahmenplan | Priorisierter Bericht mit nachgewiesenen Schwachstellen und Nachtest-Empfehlung |
| Geeignet für | bis ca. 50 Mitarbeiter, ohne eigene Sicherheitsorganisation | Mittelstand mit gewachsener IT, vor ISMS- oder NIS2-Projekten | Unternehmen mit Grundstruktur und kritischen Systemen |
| Typischer Anlass | Erster Einstieg, Bankgespräch, Förderfenster | Standortbestimmung, Vorbereitung Zertifizierung | NIS2-Nachweis, Versicherungsanforderung, nach größeren Änderungen |
Die Entscheidungshilfe
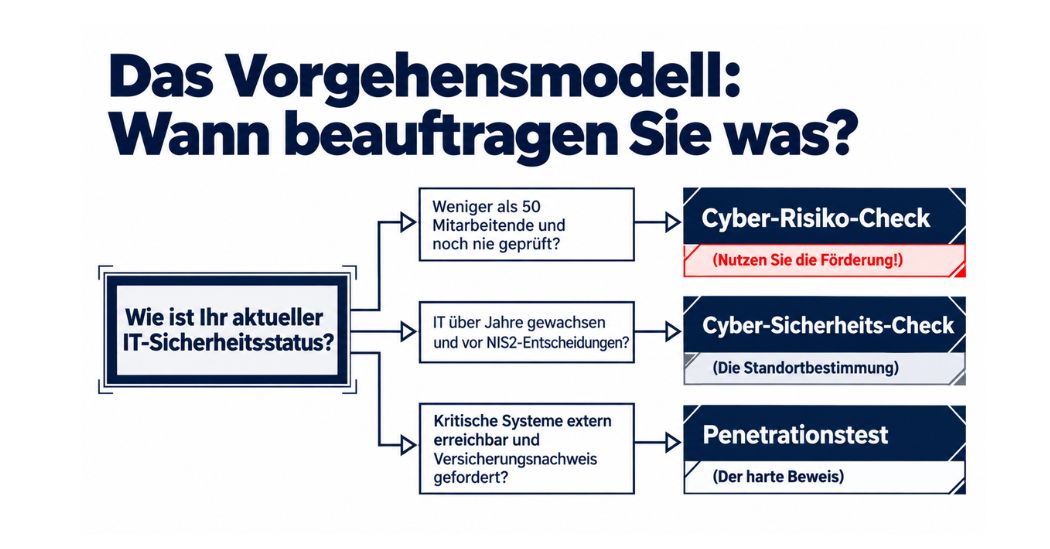
Wenn Sie unter 50 Mitarbeiter haben und noch nie geprüft wurden, nehmen Sie den Cyber-Risiko-Check und nutzen Sie die Förderung. Wenn Ihre IT über Jahre gewachsen ist und Sie vor einer ISMS- oder NIS2-Entscheidung stehen, nehmen Sie den Cyber-Sicherheits-Check als Standortbestimmung. Wenn Sie kritische Systeme betreiben, extern erreichbar sind oder einen Nachweis für Aufsicht oder Versicherer brauchen, führt am Penetrationstest nichts vorbei. Und wenn Ihnen jemand einen Penetrationstest anbietet, bevor er Ihre Grundstruktur kennt, fragen Sie ihn, warum. Ein Pentest auf eine Umgebung ohne Grundstruktur findet vor allem eines, nämlich alles. Das beeindruckt im Bericht und hilft niemandem weiter. Woran Sie einen guten Anbieter erkennen, steht in unserer Checkliste.
Was sich seit NIS2 geändert hat
Seit Dezember 2025 ist das NIS-2-Umsetzungsgesetz in Kraft, rund 29.500 Unternehmen in Deutschland müssen Risikomanagementmaßnahmen nach § 30 BSIG umsetzen und seit Oktober 2026 auf Verlangen belegen können. Regelmäßige Sicherheitsprüfungen sind Teil dieses Pflichtenkatalogs, und die Geschäftsleitung haftet persönlich. Wie die Ergebnisse zur Geschäftsführung kommen, regelt der ISB-Bericht. Auch außerhalb von NIS2 setzen Cyberversicherer die Standards, ohne nachweisbare Prüfungen gibt es viele Policen nicht mehr. Die Formatfrage ist damit keine akademische mehr. Sie entscheidet, ob Ihr Nachweis trägt.
Häufige Fragen
Kann ich direkt mit dem Penetrationstest starten? Ja, wenn eine Grundstruktur existiert, also Patch-Prozesse, Backups, Berechtigungskonzept. Fehlt sie, findet der Test alles auf einmal, und Sie bezahlen Expertenstunden für Erkenntnisse, die ein Risiko-Check für einen Bruchteil geliefert hätte.
Erfüllt ein Schwachstellen-Scan-Abo die NIS2-Pflicht? Nein. Ein Scan erzeugt einen Bericht, aber keine Einordnung, keine Priorisierung und keine Dokumentation, die einem Auditor standhält. § 30 BSIG verlangt wirksames Risikomanagement, kein Abo.
Wie oft sollte geprüft werden? Für den Mittelstand hat sich das Hybridmodell bewährt. Quartalsweise automatisierte Tests für die Fläche, eine halbjährliche oder jährliche manuelle Prüfung für die kritischen Systeme, dazu ein Test nach jeder größeren Änderung.
Was kostet ein Penetrationstest konkret? Die ehrliche Antwort ist eine Struktur, keine Zahl. Den Preis treiben Scope, Testart, Prüftiefe, Berichtsqualität und Nacharbeit. Ein Gefühl für reale Projektkosten gibt unsere Case Study mit echten Zahlen. Misstrauen Sie jedem Festpreis, der vor dem Scoping-Gespräch genannt wird.
Wer sollte den Test durchführen? Nicht der, der Ihre Systeme betreibt. Prüfung und Betrieb gehören in getrennte Hände, sonst korrigiert der Schüler die eigenen Hausaufgaben. Worauf Sie bei der Auswahl achten sollten, steht in unserer Checkliste.
Unsere Empfehlung
Kaufen Sie das Format, das zu Ihrer Situation passt, nicht das, das am besten klingt. Der Weg für die meisten Mittelständler sieht so aus. Erst die Standortbestimmung, dann die Grundstruktur, dann der Beweis durch den Penetrationstest, danach der Rhythmus aus automatisierten und manuellen Prüfungen. Wer diese Reihenfolge einhält, gibt an jedem Punkt weniger aus und bekommt an jedem Punkt mehr heraus.
Weiterführende NESEC-Beiträge
Case Study ISMS-Aufbau im Mittelstand, reale Zahlen aus einem realen Projekt
Warum ein Penetrationstest zu empfehlen ist, Einordnung und Testarten, Stand August 2026
Checkliste, so finden Unternehmen den richtigen Pentest-Anbieter, die neun Auswahlkriterien
Automatisierte Penetrationstests, das Hybridmodell im Detail
DIN SPEC 27076 als Grundlage für den Cyber-Risiko-Check, der geförderte Einstieg